Отдельная Wi-Fi-сеть с выходом через VPN
Функционал, описанный в инструкции, НЕ предназначен и НЕ должен использоваться для:
Обхода установленных на территории Российской Федерации ограничений доступа к информационным ресурсам Доступа к сайтам, внесённым в Единый реестр запрещённой информации Ответственность за использование технологии в соответствии с действующим законодательством РФ лежит на лицах, осуществляющих её настройку и эксплуатацию.
Нажмите здесь, чтобы раскрыть подробности
Данная техническая инструкция предназначена исключительно для целей организации защищённого доступа к внутренним (приватным) сетевым ресурсам. Настройка должна производиться только администраторами корпоративных сетей для служебных нужд компании с использованием выделенных для этих целей VPN-сервисов.
Цель инструкции
В данной инструкции рассмотрен кейс настройки безопасного подключения из отдельной (дополнительно создаваемой) локальной сети к внутренним ресурсам корпоративной сети. Например, к локальному файловому серверу, системе учета или IP-телефонии.
Мы выполним следующие действия:
- Создадим гостевую сеть (дополнительный и отдельный локальный сегмент) с отдельным Wi-Fi.
- Создадим защищенный туннель (на примере WireGuard) между маршрутизатором и офисным сервером.
- Настроим правила так, чтобы трафик к внутренним службам офиса шел через этот туннель только для отдельной гостевой сети.
Ход настройки
Шаг 1: Создание отдельной локальной сети
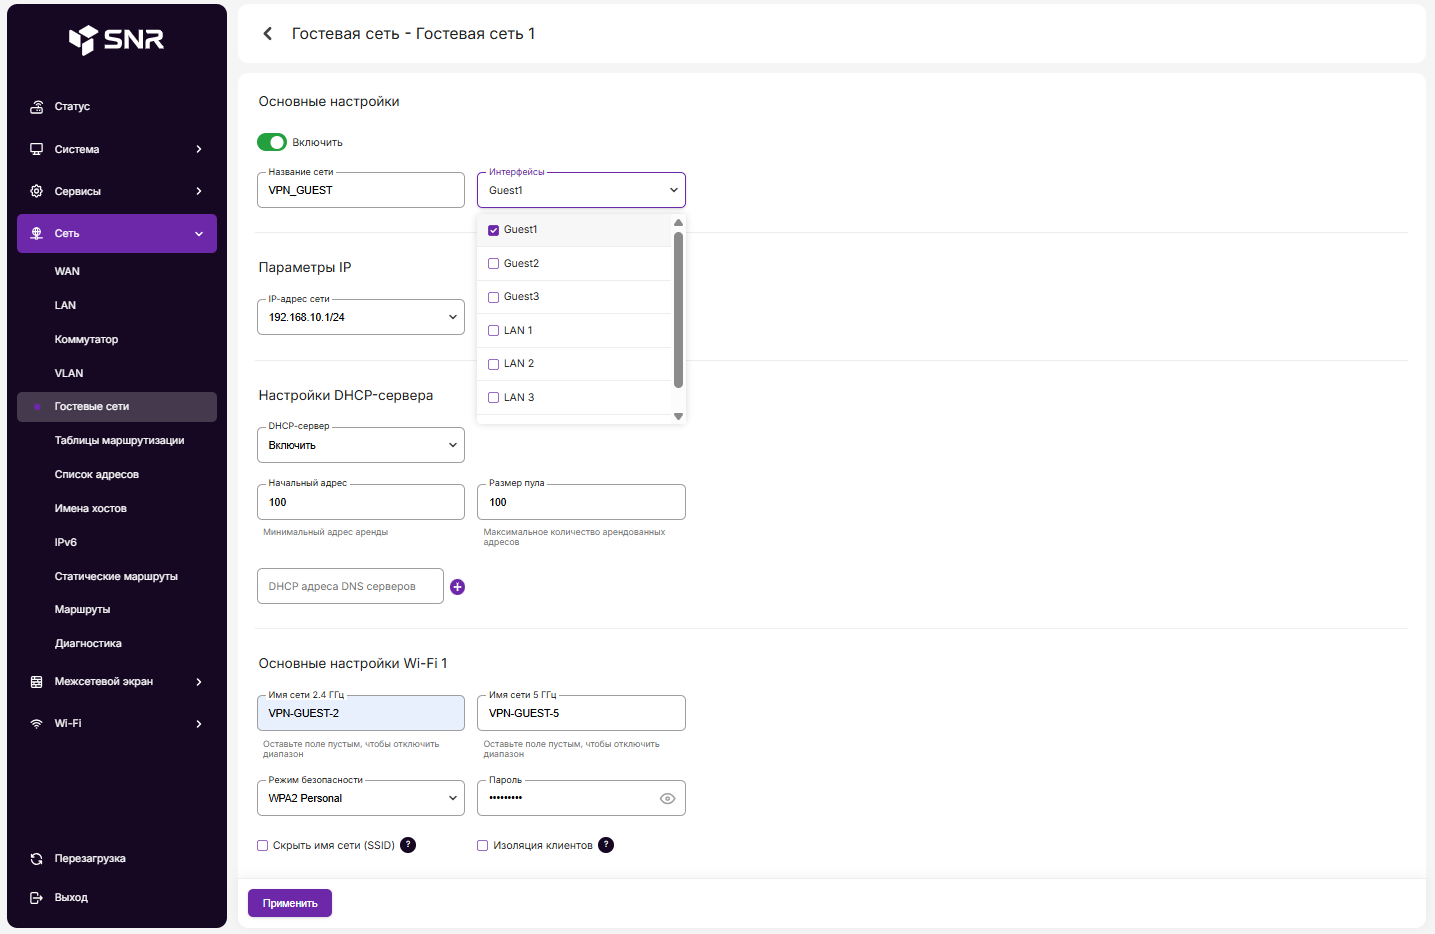
- Перейдите в меню "Сеть" → "Гостевые сети" WEB-интерфейса роутера.
- Нажмите "Создать новую сеть" для перехода к редактированию новой сети. Введите название этой сети.
- Выберите один из трех доступных интерфейсов Guest для включения Wi-Fi в этой сети. В разделе "Основные настройки Wi-Fi" введите данные для Wi-Fi-сети (имя сети и пароль).
- Нажмите "Применить".
Шаг 2: Настройка VPN-туннеля (Wireguard)
- Перейдите в меню "Сервисы" → "WireGuard" WEB-интерфейса роутера.
- Загрузите конфигурацию из файла используя форму или нажмите "Добавить", чтобы настроить интерфейс вручную. Присвойте интерфейсу любое понятное имя, например "WireGuard".
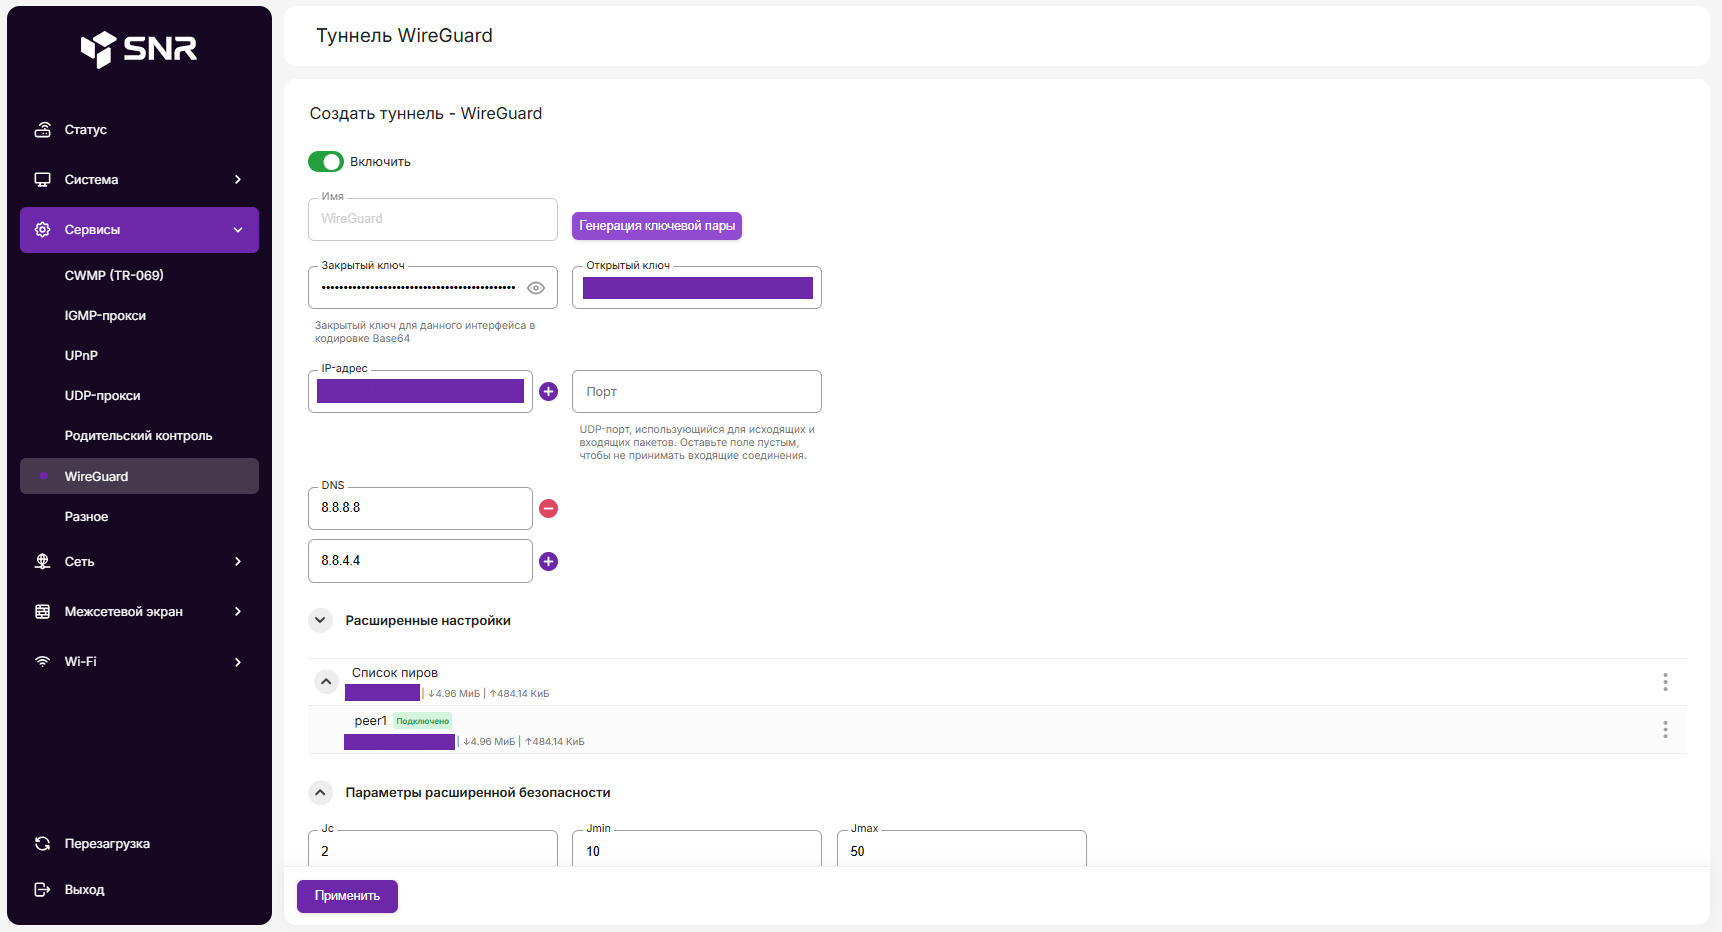
В настройках пира (Peer) найдите галочку: "Маршрутизировать разрешенные IP-адреса в туннель" и убедитесь, что она включена.
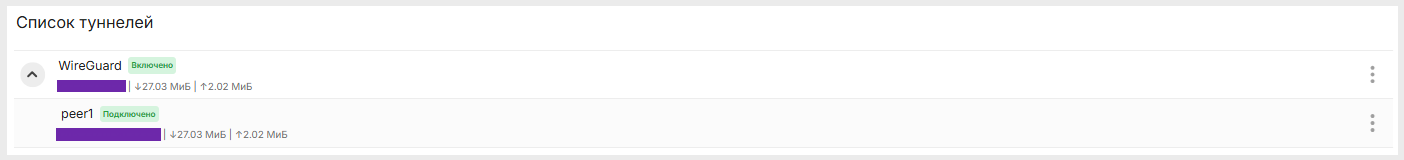
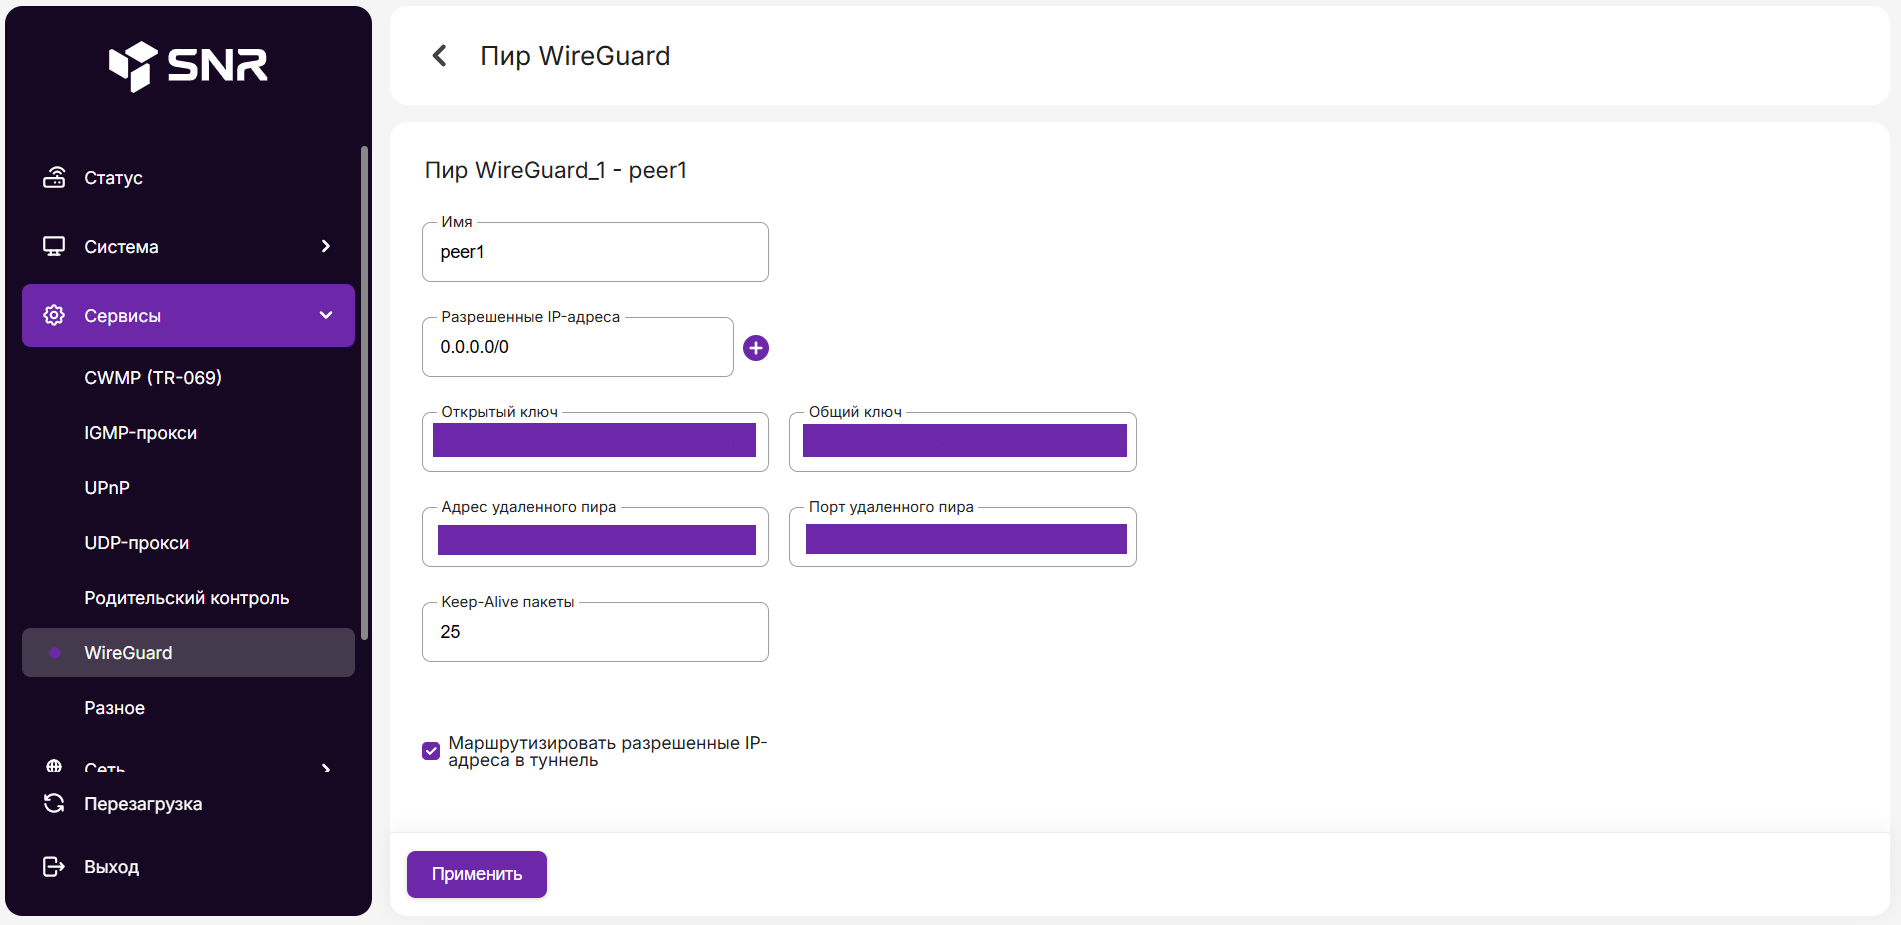 3. Оставшиеся поля заполните в соответствии с вашей конфигурацией, нажмите "Применить". Статус туннеля должен быть "Включен/Подключен".
Шаг 3: Создание отдельной таблицы маршрутов для VPN и гостевой сети
- Перейдите в меню "Сеть" -> "Таблицы маршрутизации" WEB-интерфейса роутера.
- В разделе "Таблицы маршрутизации" нажмите "Добавить" и укажите:
- Имя - "Office_WG"
- Номер таблицы - "200"
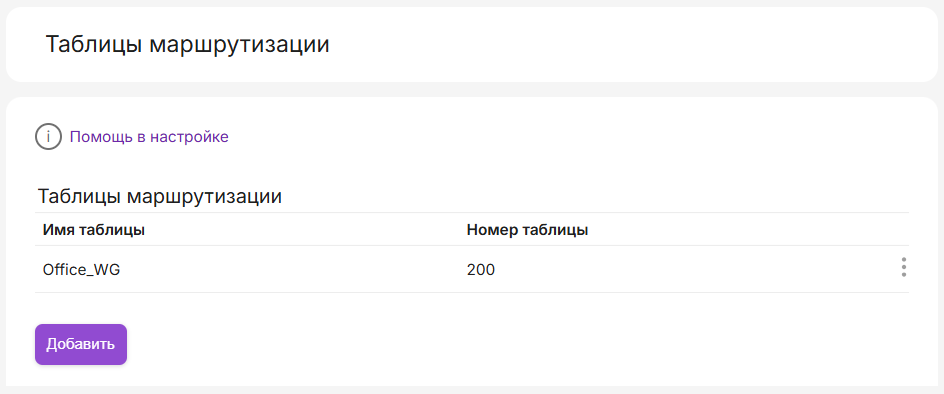
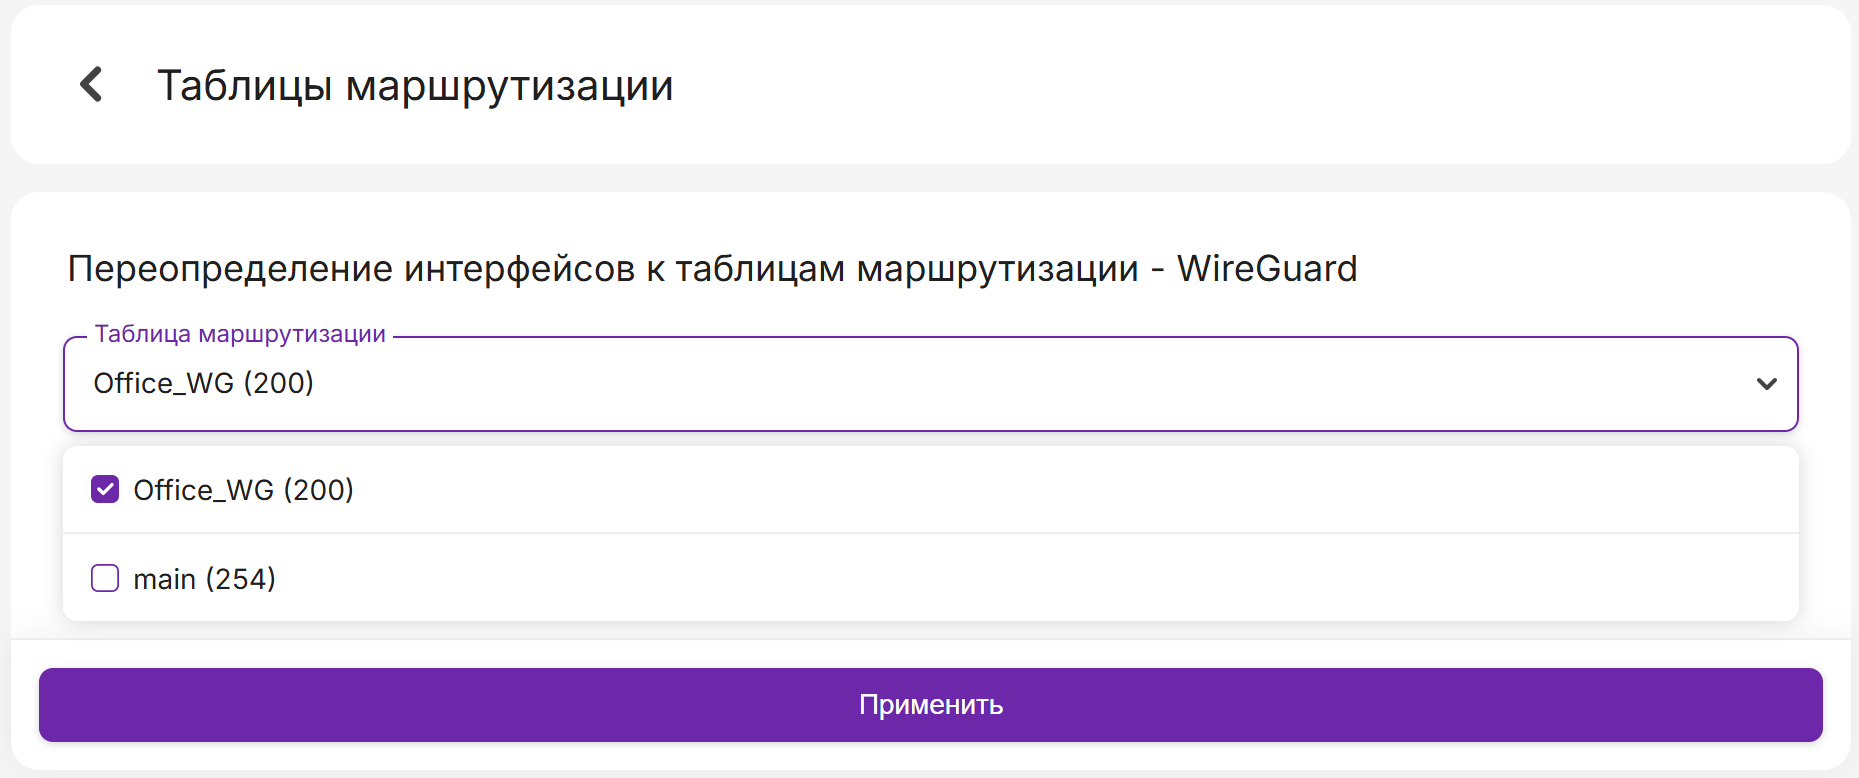
- В разделе "Маршрутизация интерфейсов":
- Найдите созданный интферфейс "WireGuard" и через редактирование присвойте ему таблицу "Office_WG", созданную ранее:
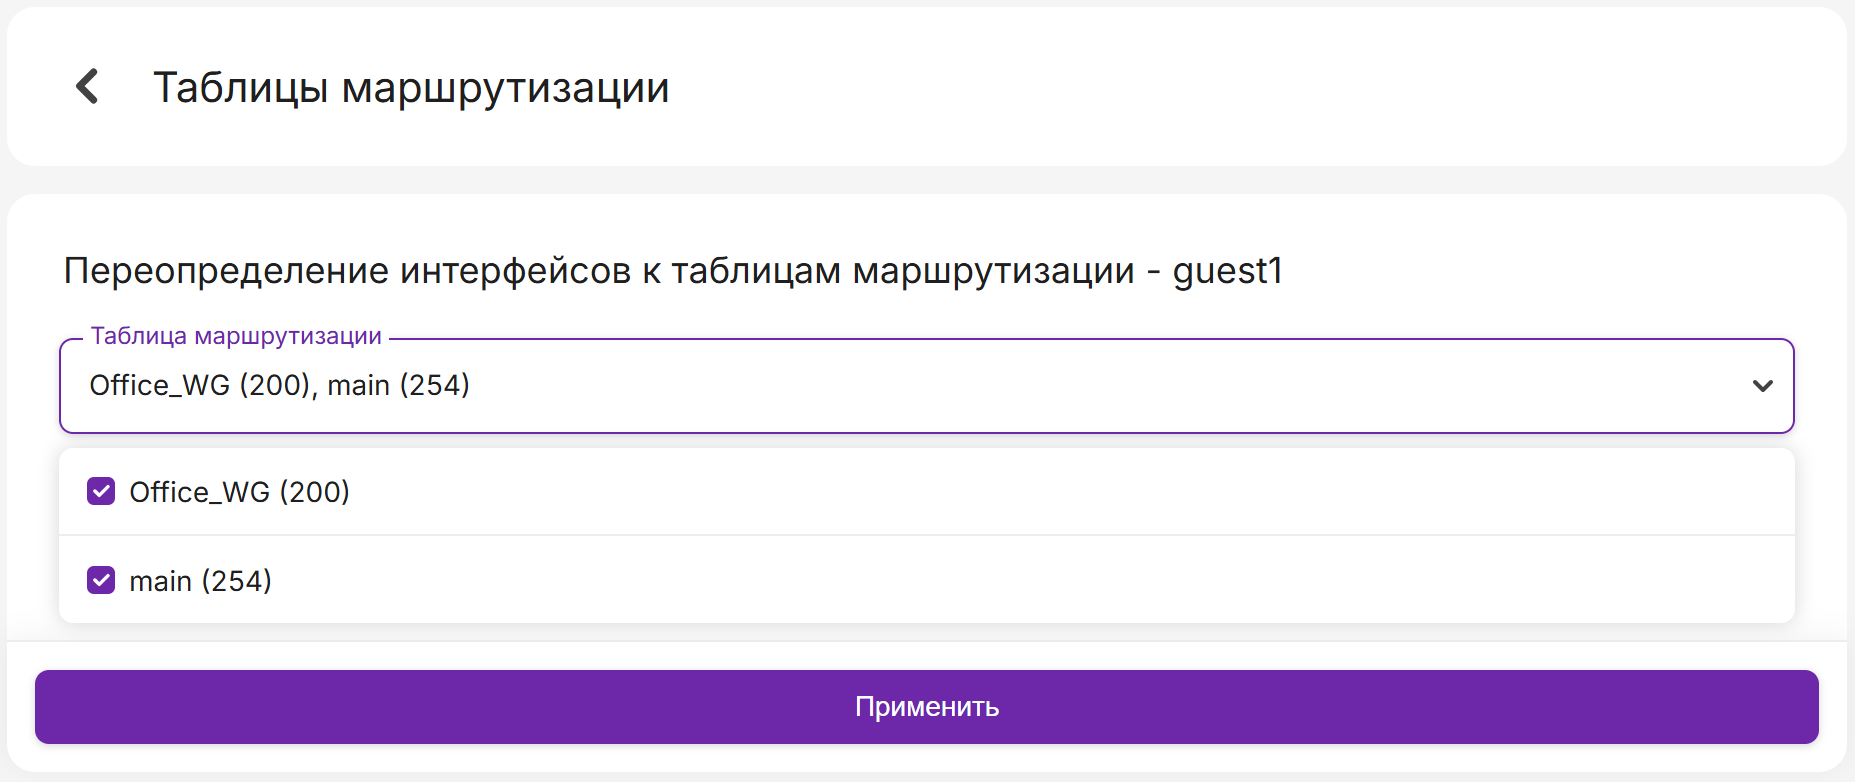
- Найдите интерфейс "guest1" гостевой сети, которую создали ранее и через редактирование присвойте ему таблицы "main" и "Office_WG":
Шаг 4: Создание правила маршрутизации "Все из гостевой сети - маршрутизировать в интерфейс"
- Перейдите в меню "Межсетевой экран" → "Правила для трафика", и создайте новое правило:
- Включите правило
- Название - "Office_WG"
- Зона источник - "VPN_GUEST" (сеть, которую настроили ранее)
- Действие - выберите "Маркировать в таблицу"
- В опции "Таблица маршрутизации" выберите "Office_WG (200)"
- Примените изменения.
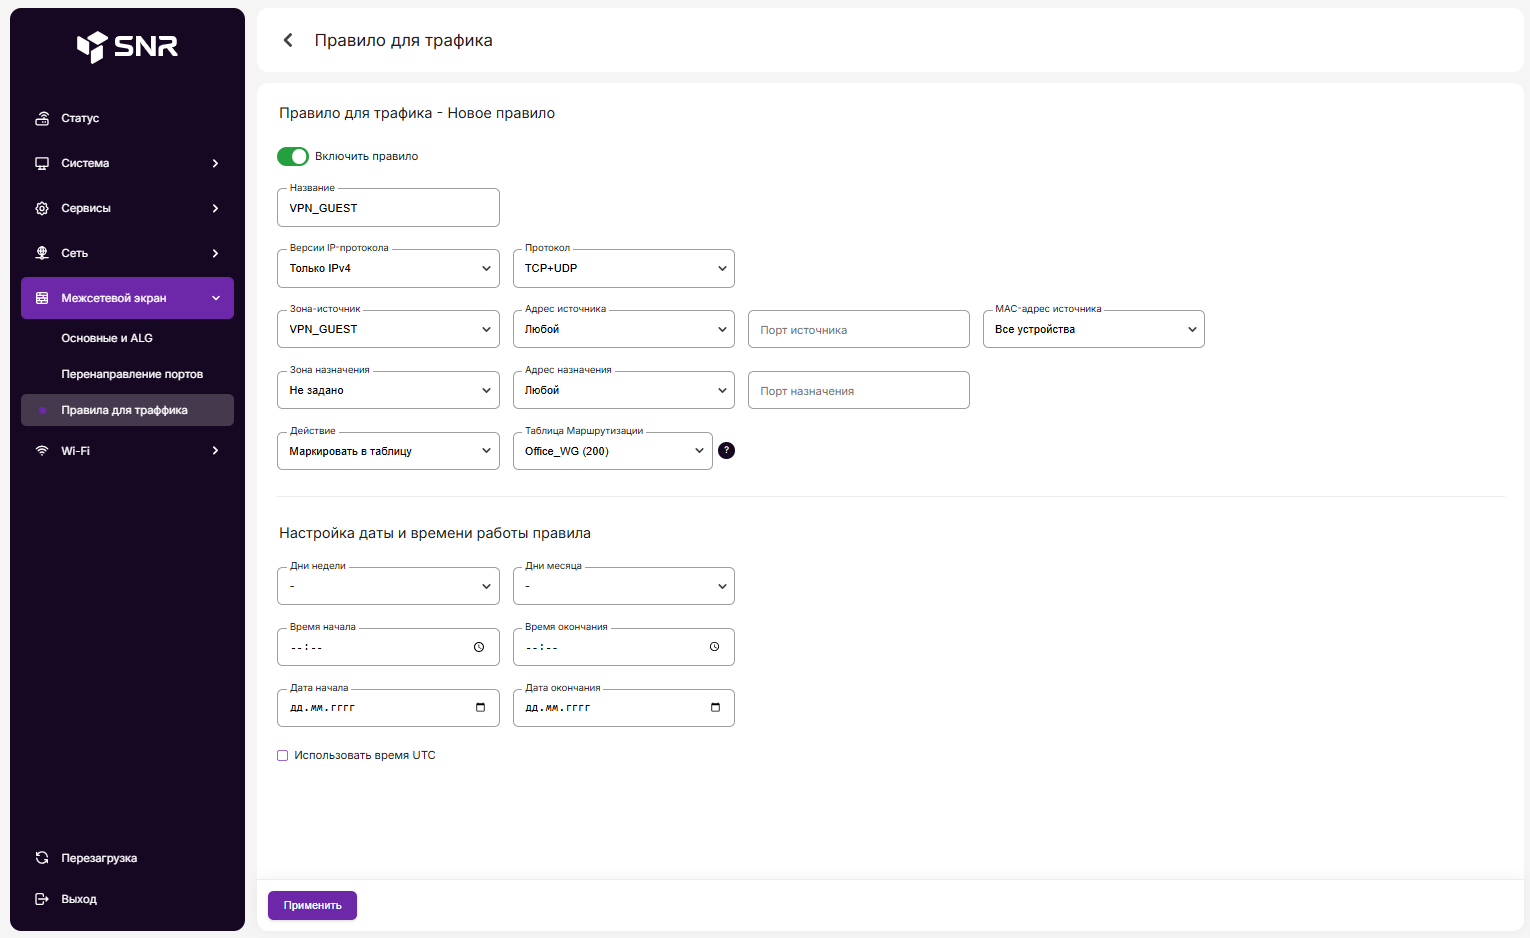

После проделанных действий, трафик в сетях Wi-Fi "VPN-GUEST-2" и "VPN-GUEST-5" гостевой сети "VPN_GUEST" (отдельного локального сегмента) идет через туннель WireGuard.