How-To Guide: настройка Hotspot на оборудовании SNR Wi-Fi AP
Введение
Цель
Настроить гостевую Wi-Fi-сеть с авторизацией через внешний портал.
Аудитория
Сетевые администраторы и инженеры.
Термины и определения
Hotspot-шлюз — устройство, через которое проходит трафик гостевой сети и на котором выполняется контроль доступа клиентов. В примере эту роль выполняет контроллер.
Внешний портал — страница провайдера, на которой посетитель проходит авторизацию.
Walled Garden — ресурсы, доступные клиенту до авторизации: сам портал и необходимые ему внешние сервисы.
L2-связность — возможность передавать Ethernet-кадры одного VLAN между точками доступа и шлюзом без маршрутизации между ними.
Требования к сети
Между точками доступа и устройством, на котором работает Hotspot, нужна L2-связность в гостевом VLAN. Этот VLAN должен проходить через все промежуточные коммутаторы от AP до Hotspot-шлюза.
Клиентский трафик выходит в интернет через Hotspot-шлюз. В примере эту роль выполняет контроллер; остальные AP передают ему гостевой трафик по L2. Политика Hotspot привязывается только на шлюзе. Контроллер в этом примере также транслирует гостевую WLAN.
Подготовка
- Подготовьте контроллер и принятые AP. Настройте управление и включите нужные радиоинтерфейсы.
- Создайте гостевую WLAN с нужным SSID и VLAN. Обеспечьте L2-связность до шлюза, получение клиентами адресов и DNS, а на шлюзе — маршрутизацию или NAT для выхода в интернет.
- Выберите провайдера Hotspot. Получите URL портала, адреса и порты RADIUS, NAS ID, RADIUS secret, при необходимости UAM secret и список Walled Garden. Данные возьмите из личного кабинета; при затруднениях обратитесь в поддержку провайдера.
- Проверьте корректное время на шлюзе и его доступ к порталу и RADIUS.
Подготовка сети описана в руководствах по WLAN, DHCP, NAT и профилям и устройствам.
Для ограничения доступа гостей к внутренним подсетям используйте IP Firewall.
Настройка через интерфейс командной строки
Параметры примера
Команды выполняются последовательно в CLI контроллера. Предполагается, что сеть подготовлена по требованиям выше.
| Объект | Имя в примере |
|---|---|
| Контроллер / Hotspot-шлюз | ap622-i-00-00-01 |
| Подготовленный профиль управляемых AP | AP-GUEST |
| Гостевая WLAN / SSID | GUEST / Guest |
| Политика Hotspot | GUEST-PORTAL |
Замените имена объектов своими. В CLI параметры провайдера вводятся вручную. Готовые шаблоны провайдеров порталов можно выбрать в WEB-интерфейсе.
Создание политики
Создайте политику типа external. В примере используются условные адреса и заполнители REPLACE_WITH_...; замените их данными провайдера до ввода команд.
configure terminal
hotspot policy GUEST-PORTAL
 type external
 portal
  uam-server https://portal.example.net/login
  uam-secret REPLACE_WITH_UAM_SECRET
  exit
 radius
  server primary radius.example.net
  auth-port 1812
  acct-port 1813
  secret REPLACE_WITH_RADIUS_SECRET
  nas-id REPLACE_WITH_NAS_ID
  exit
 walled-garden
  allow domain portal.example.net
  allow any-dns
  exit
 exit
- Если провайдер не использует UAM secret, пропустите строку
uam-secret. Это отдельный параметр, не копия RADIUS secret. - В
walled-gardenукажите полный список ресурсов провайдера: кроме портала могут потребоваться API, CDN и сервисы входа. allow any-dnsразрешает DNS-запросы к произвольным DNS-серверам до авторизации.
Привязка политики к WLAN на шлюзе
Выберите устройство, через которое гостевая сеть выходит в интернет, и привяжите политику к гостевой WLAN:
device ap622-i-00-00-01
 use hotspot policy GUEST-PORTAL wlan GUEST
 exit
На остальных AP, передающих гостевой трафик по L2, такая привязка не требуется.
Назначение WLAN на радиоинтерфейсы
В подготовленном профиле AP назначьте гостевую WLAN на нужные радио. В примере используется свободный bssid 1 на radio 1 и radio 2. Затем задайте ту же WLAN на радио контроллера-шлюза.
profile snr-ap622-i AP-GUEST
 interface radio 1
  use wlan GUEST bssid 1
  exit
 interface radio 2
  use wlan GUEST bssid 1
  exit
 exit
device ap622-i-00-00-01
 interface radio 1
  use wlan GUEST bssid 1
  exit
 interface radio 2
  use wlan GUEST bssid 1
  exit
 exit
Выберите свободные BSSID, чтобы сохранить действующие WLAN. Изменение профиля распространяется на связанные AP; настройки Device имеют приоритет над Profile. Новым AP назначайте этот же подготовленный профиль и обеспечивайте доставку гостевого VLAN до шлюза.
Применение и сохранение
Проверьте подготовленные изменения, затем примените и сохраните конфигурацию:
commit write
Команда применяет все подготовленные изменения и сохраняет их для следующей загрузки.
Диагностика Hotspot
На контроллере проверьте состояние Hotspot, клиентов и назначение WLAN на радио:
show hotspot status
show hotspot status ap ap622-i-00-00-01
show hotspot clients ap ap622-i-00-00-01 wlan GUEST
show wireless wlan radio-map wlan GUEST
В командах show hotspot параметр ap указывает Hotspot-шлюз, а wlan — имя WLAN. status показывает сводку и счётчики клиентов; clients — клиентов выбранной WLAN. В клиентской таблице dnat / no соответствует состоянию до авторизации, pass / yes — после неё.
- Подключите клиент к
Guest, отключив мобильные данные и VPN. Проверьте получение адреса, шлюза и DNS. - Откройте страницу по HTTP, если окно портала не появилось автоматически. До входа должны быть доступны портал и ресурсы Walled Garden.
- Пройдите авторизацию. Проверьте состояние
pass / yesи доступ в интернет. Повторите проверку через каждую AP.
Если подключение не работает
| Симптом | Что проверить |
|---|---|
| SSID виден, адрес не выдаётся | Гостевой VLAN на всём пути до шлюза и DHCP |
| Адрес получен, портал не открывается | DNS, URL портала и доступность ресурсов Walled Garden |
| Авторизация не проходит | NAS ID, UAM/RADIUS secrets, адреса и порты RADIUS, параметры услуги у провайдера |
| Клиент авторизован, интернета нет | DNS, маршрут, NAT и Firewall на шлюзе |
| На одной AP работает, на другой нет | L2-доставку гостевого VLAN, назначение WLAN и переопределения Device |
Настройка через веб-интерфейс
Перед настройкой подготовьте гостевую сеть по требованиям к сети. На иллюстрациях привязки используются портал TEST и WLAN TEST-HOTSPOT; в CLI-примере им соответствуют GUEST-PORTAL и GUEST. Выбирайте имена объектов вашей конфигурации.
Создание политики из шаблона
-
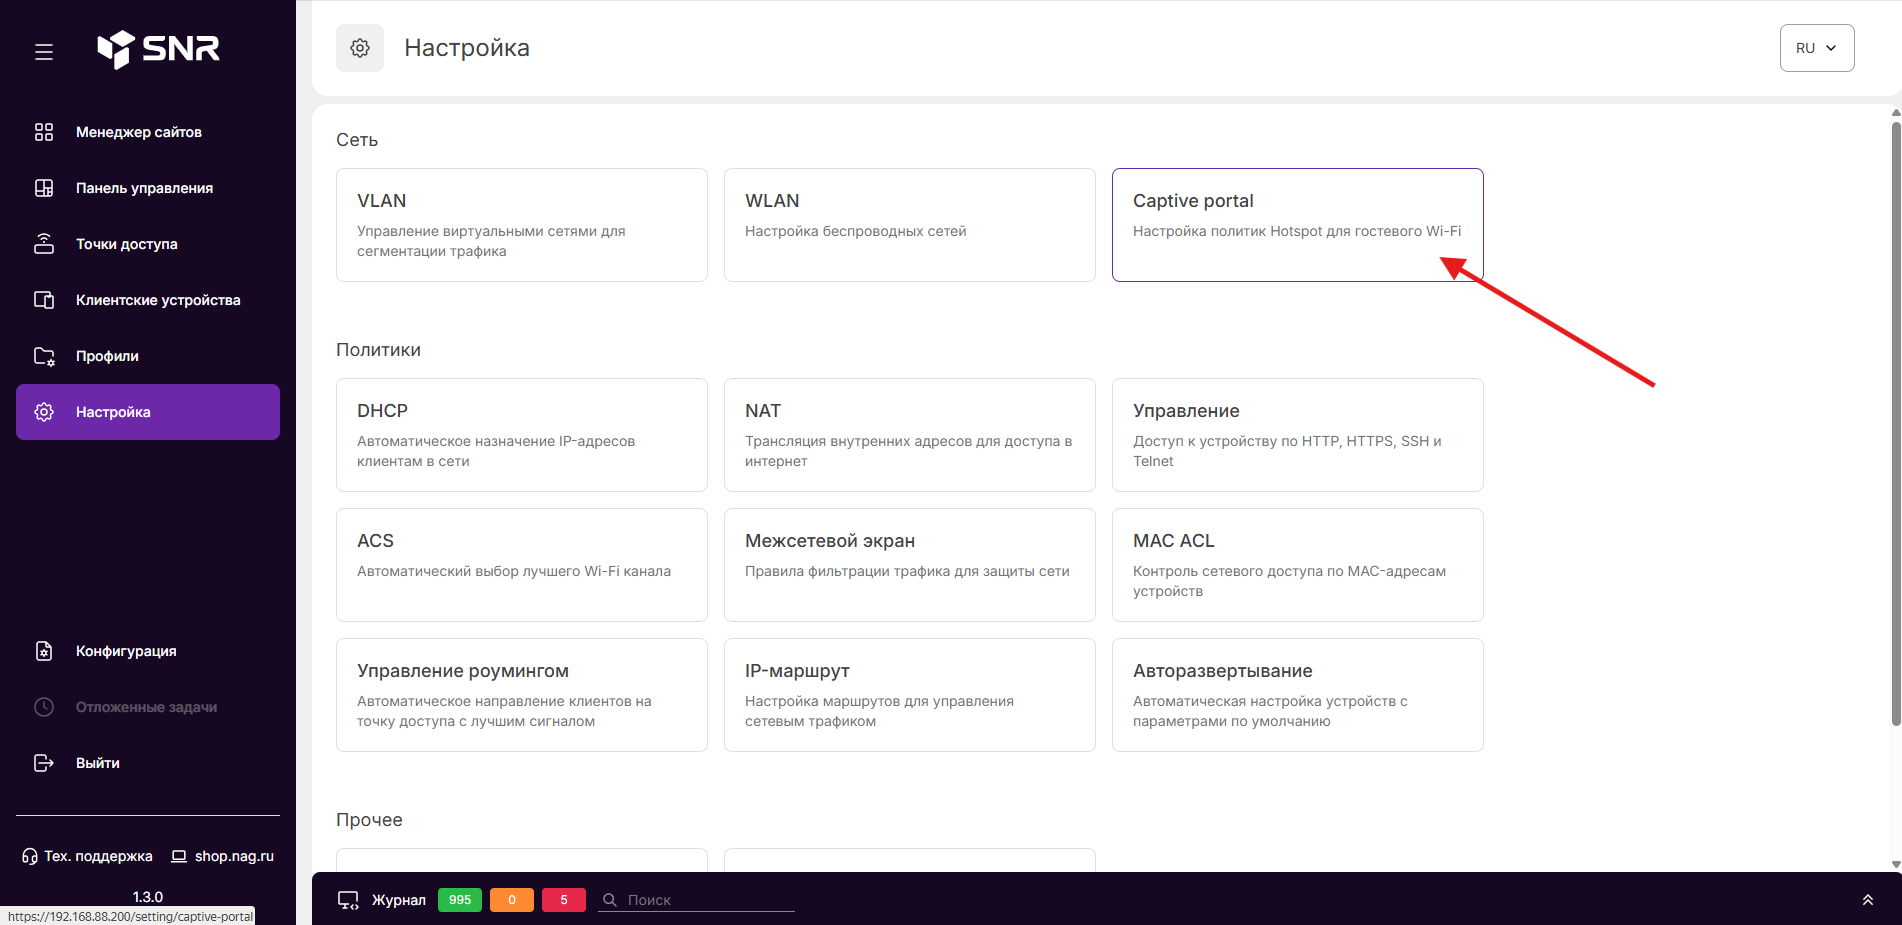
Откройте Настройка → Captive portal.
-
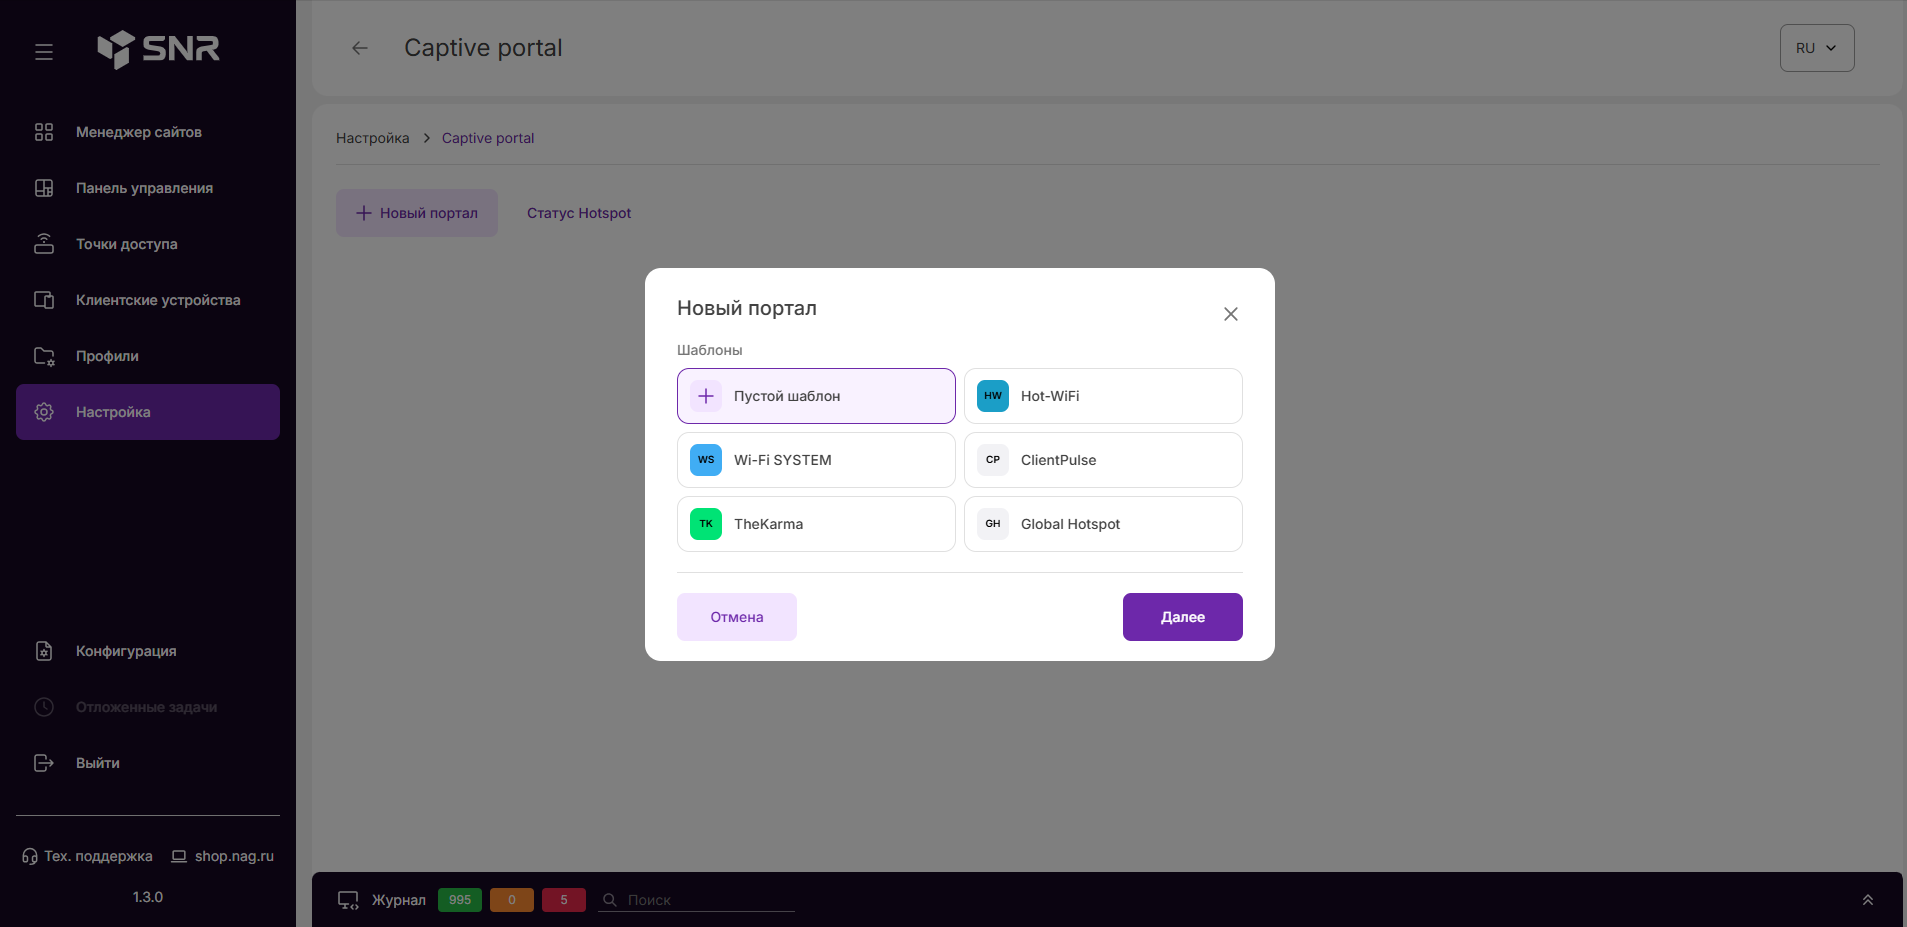
Нажмите Новый портал, выберите подходящего провайдера из доступных шаблонов и нажмите Далее.
-
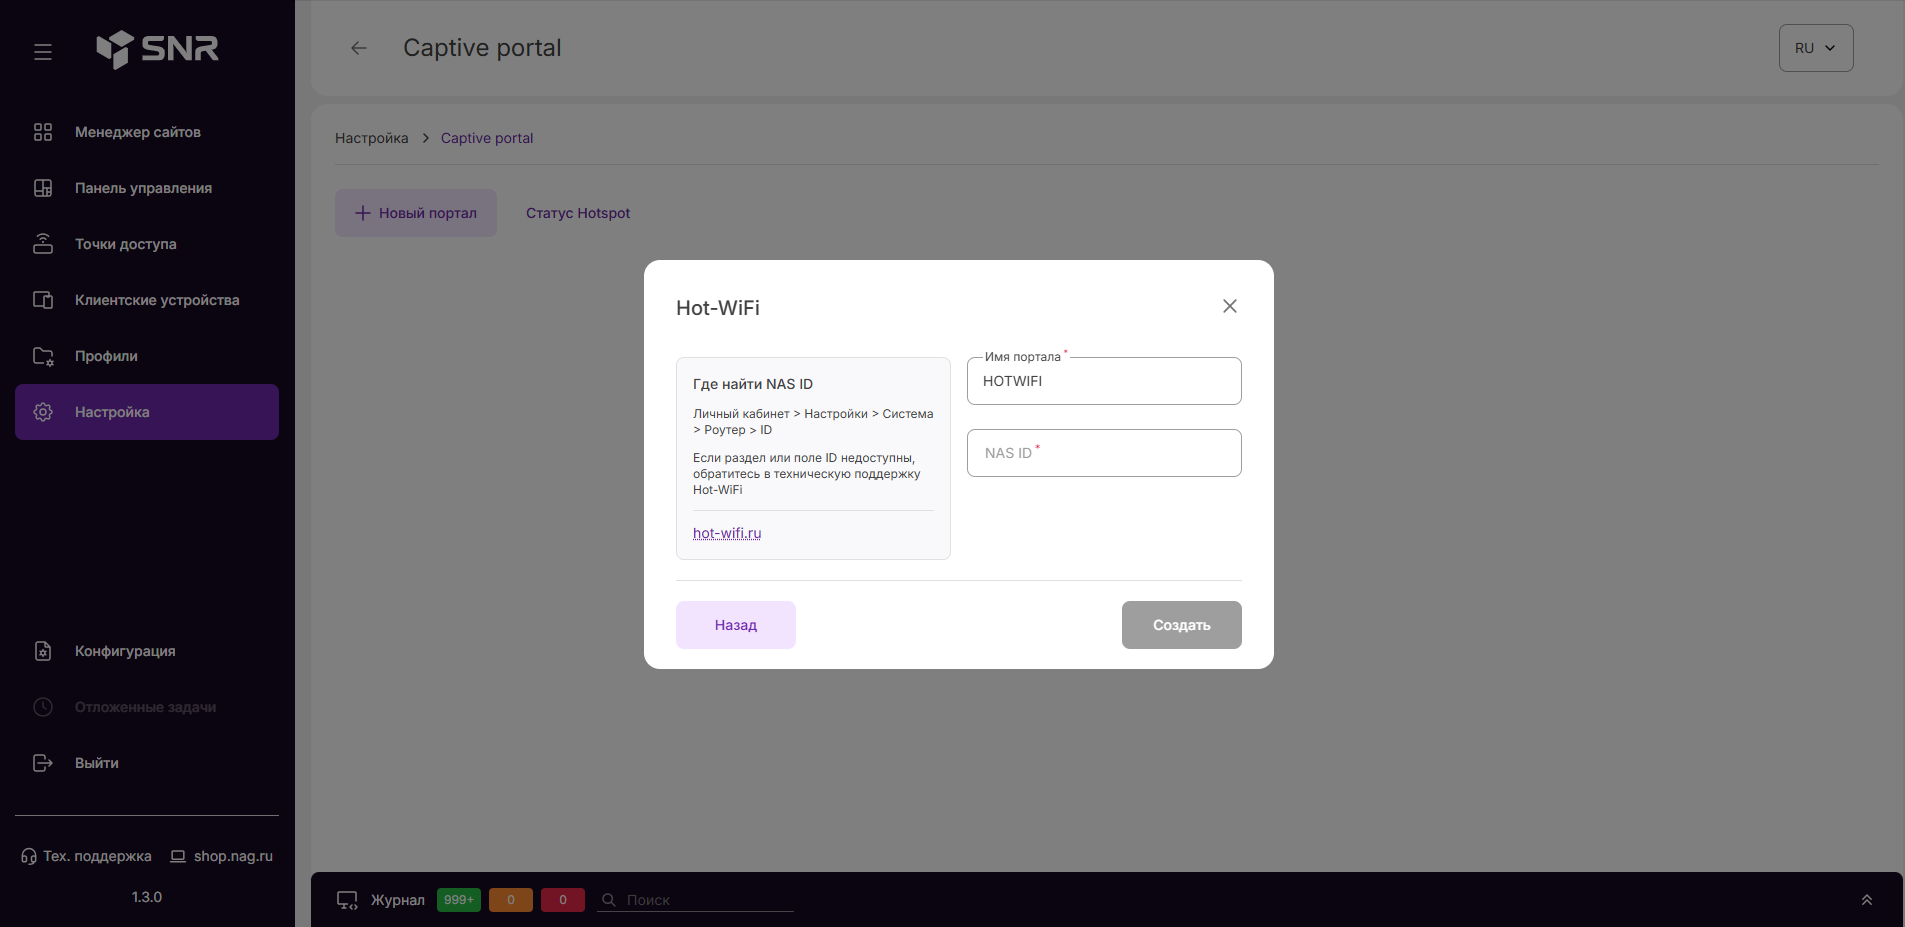
Задайте Имя портала и заполните обязательные поля. Индивидуальные данные возьмите из личного кабинета провайдера. Если нужных параметров нет или возникают затруднения, обратитесь в его службу поддержки.
-
Нажмите Создать. На иллюстрации приведена форма одного из шаблонов; набор обязательных полей зависит от выбранного провайдера.


Создание без шаблона провайдера
Если готовый шаблон не подходит, выберите Пустой шаблон → Далее. На вкладке General задайте Имя портала и тип External. Параметры внешнего портала заполняются на вкладках Portal, Radius, Walled garden и Service по данным провайдера. После заполнения нажмите Создать портал.

Включение гостевой WLAN на точках доступа
- Откройте Профили и выберите профиль нужных AP.
- Перейдите на вкладку Радио. В блоке WLAN выберите свободный BSSID и назначьте ему гостевую WLAN.
- Повторите назначение для остальных радиоинтерфейсов, на которых должен транслироваться гостевой SSID. Нажмите Применить настройки.

Настройка профиля распространяется на связанные с ним AP; индивидуальные переопределения могут её перекрывать. Проверьте состав профиля перед изменением. В примере гостевую WLAN также транслирует контроллер-шлюз. Доставку гостевого VLAN через коммутаторы настройте отдельно: назначения WLAN недостаточно.
Привязка портала к шлюзу
- Откройте Точки доступа и выберите устройство, выполняющее роль Hotspot-шлюза — в примере это контроллер.
- На вкладке Общие раскройте блок Captive portal.
- В поле Портал выберите созданную политику, а в поле WLAN — гостевую WLAN.
- Нажмите Применить настройки.

В этой схеме привязка портала нужна только на шлюзе. На остальных AP настройте вещание гостевой WLAN и передачу её VLAN до шлюза.
Применение и сохранение конфигурации
- Откройте Конфигурация в левом меню и проверьте подготовленные изменения. Применение затронет все изменения, показанные в этом разделе.
- Нажмите Сохранить конфигурацию, затем Сохранить в окне подтверждения. Настройки будут применены и сохранены для следующей загрузки.
Для применения без сохранения после перезагрузки используется Применить изменения. Создание портала и кнопки Применить настройки в карточках профиля и устройства не заменяют общий шаг применения и сохранения конфигурации.
Просмотр состояния Hotspot
Откройте Настройка → Captive portal → Статус Hotspot. В окне Instances каждая строка соответствует привязке устройства и WLAN. Проверьте Устройство, WLAN, VLAN и Политика; столбцы Клиенты и Авторизованные показывают счётчики клиентов Hotspot и прошедших авторизацию.

Справочная информация
- Настройка WLAN.
- Настройка DHCP.
- Настройка NAT.
- Настройка IP Firewall.
- Настройка профилей и устройств.
- Справочник CLI NWS 1.2.0: глава 18 «Настройка Hotspot policy».